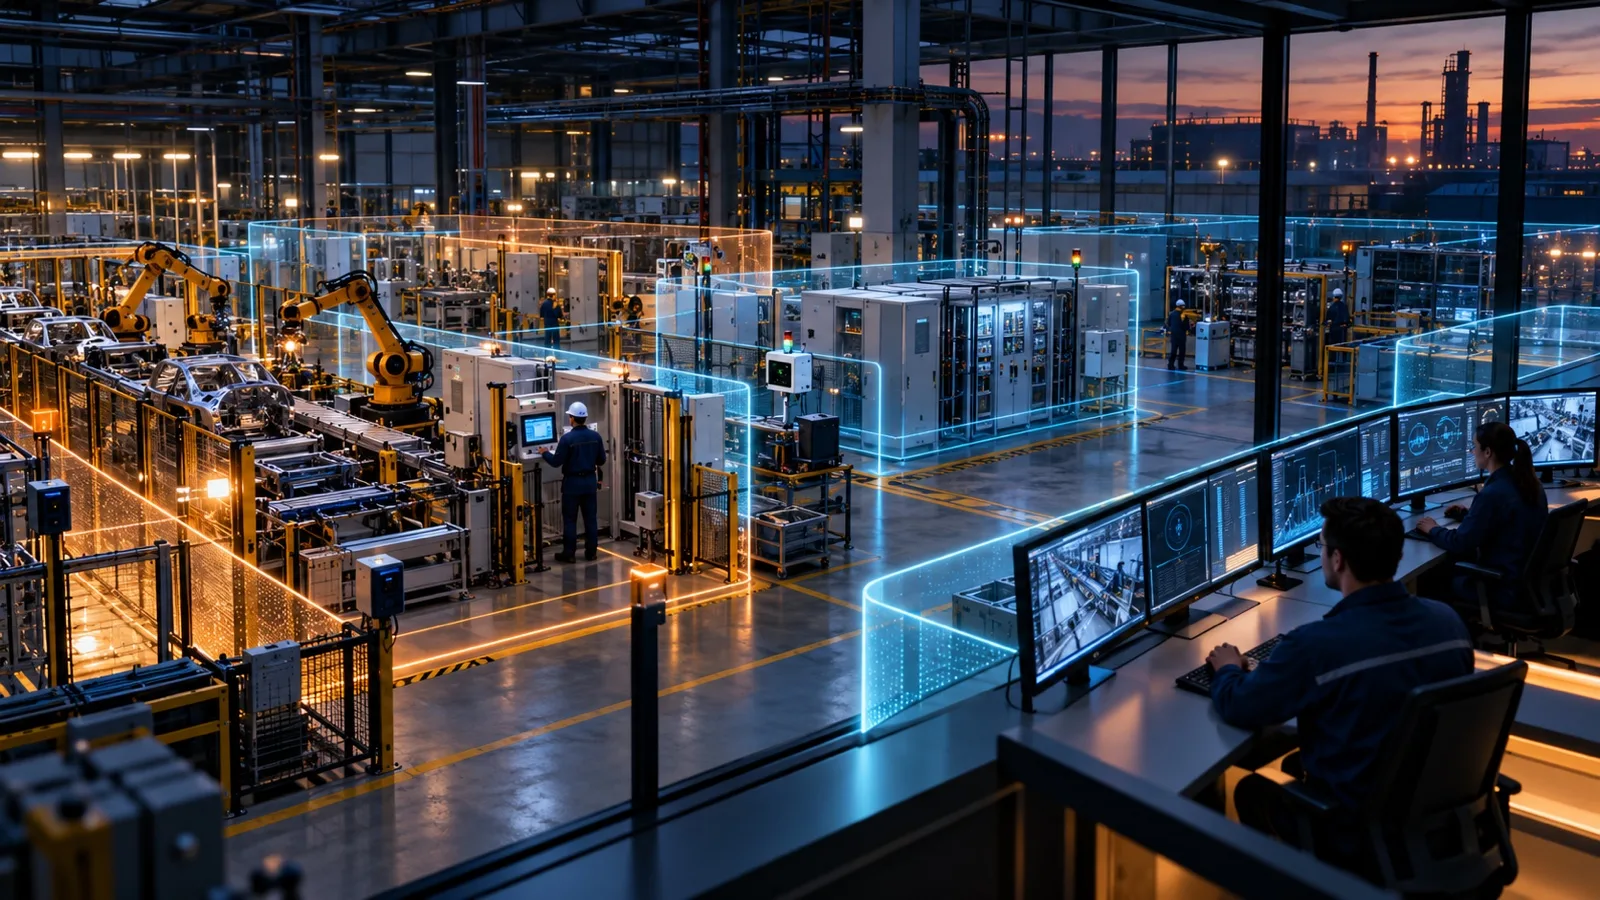
Operasyonel teknoloji ortamındaki bir güvenlik kararı fiziksel süreci etkileyebilir. Hatalı bir erişim kuralı, plansız tarama veya yeterince sınanmamış güncelleme; üretim kaybına, ekipman davranışının değişmesine ya da emniyet riskine yol açabilir. Bu nedenle OT güvenliği yalnızca araç kurulumu veya dönemsel denetim olarak yönetilemez. Varlıkların yaşam döngüsünü, erişim yöntemlerini, değişiklikleri, kurtarma yeteneğini ve olay müdahalesini aynı işletim modelinde birleştirmek gerekir.
Programın amacı tüm riskleri tek adımda ortadan kaldırmak değildir. Kritik süreçlerin nasıl çalıştığını bilmek, kabul edilemez değişiklikleri erken görmek, erişimi yalnızca gerektiği kadar açmak ve olay anında güvenli karar verebilmek hedeflenir. Teknik kontroller; operasyon, bakım ve emniyet gereksinimleri doğrulanarak uygulanmalıdır.
OT riski fiziksel sonuçla değerlendirilir
OT sistemleri fiziksel ortamı izler veya doğrudan değiştirir. Bu yüzden risk değerlendirmesi yalnızca veri gizliliğine odaklanamaz. İnsan güvenliği, çevresel etkiler, ürün kalitesi, ekipman bütünlüğü, kullanılabilirlik ve hizmet sürekliliği birlikte ele alınmalıdır. NIST SP 800-82 Rev. 3 de OT güvenliğini performans, güvenilirlik ve emniyet gereksinimleriyle birlikte değerlendirir.
Aynı teknik açık iki varlıkta farklı öncelik taşıyabilir. Yedekli bir izleme istasyonundaki hata ile emniyet işlevini etkileyen bir denetleyicideki hata aynı fiziksel sonucu üretmez. Bu nedenle zafiyet puanı başlangıç verisidir; karar, varlığın süreç rolü, erişilebilirliği, bağımlılıkları ve yanlış davranışının olası sonucu üzerinden verilmelidir.
Envanter varlığın sahibi ve kritikliğini gösterir
İşlevsel bir OT envanteri IP adresi listesinden daha geniştir. Donanım modeli, işletim sistemi, yazılım ve ürün yazılımı sürümü, fiziksel konum, protokol, süreç rolü, sorumlu ekip, destek bitiş tarihi ve kurtarma yöntemi aynı kayıtta tutulmalıdır. Dış bağlantılar, taşınabilir medya kullanımı, mühendislik istasyonları ve uzaktan bakım yolları da envanter kapsamına alınmalıdır.
Keşif yöntemi üretim sürecinin hassasiyetine göre seçilmelidir. Etkisi doğrulanmamış taramalar doğrudan üretimde çalıştırılmamalı; envanter bakım belgeleri, mevcut kayıtlar ve saha doğrulamasıyla tamamlanmalıdır. Yeni cihaz, bağlantı veya yazılım sürümü devreye alınırken kayıt zorunlu olarak güncellenmelidir.
Kritik bağımlılıklar birlikte haritalanır
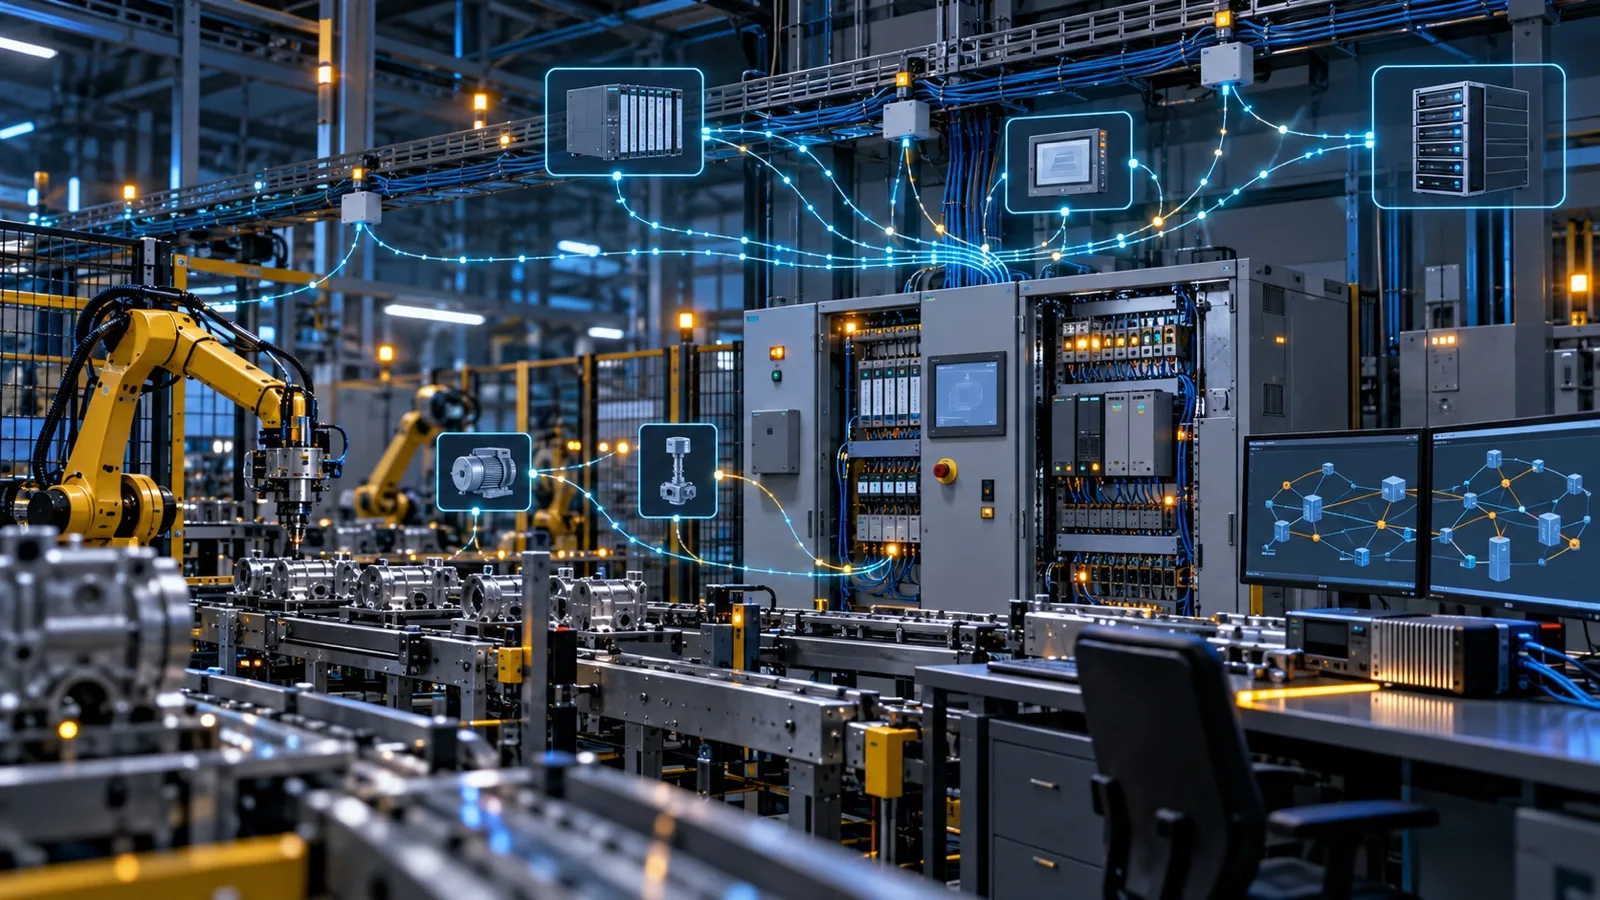
Bir üretim hücresinin çalışması yalnızca denetleyici ve operatör paneline bağlı olmayabilir. Mühendislik istasyonu, tarihçi sunucu, zaman kaynağı, kimlik hizmeti, ad çözümleme, lisans sunucusu, kalite sistemi ve uzaktan bakım geçidi aynı sürecin kurtarma zincirinde yer alabilir. Envanterde bulunan ancak süreç etkisi bilinmeyen bir varlık doğru önceliklendirilemez.
Bağımlılık haritası, bir varlık kullanılamadığında hangi hizmetlerin ve fiziksel işlevlerin etkileneceğini de göstermelidir. Kimlik, ad çözümleme, zaman kaynağı, lisans ve uzaktan bakım hizmetlerinin kaybı ayrı ayrı sınanmalı; güvenli duruş veya kısıtlı işletim için gereken yerel yetenekler kaydedilmelidir. Ağ bölümlendirme tamamlayıcı bir savunma katmanıdır, ancak bu bağımlılıkların yerini tutmaz.
Uzaktan erişim amaç hedef ve süreyle sınırlandırılır
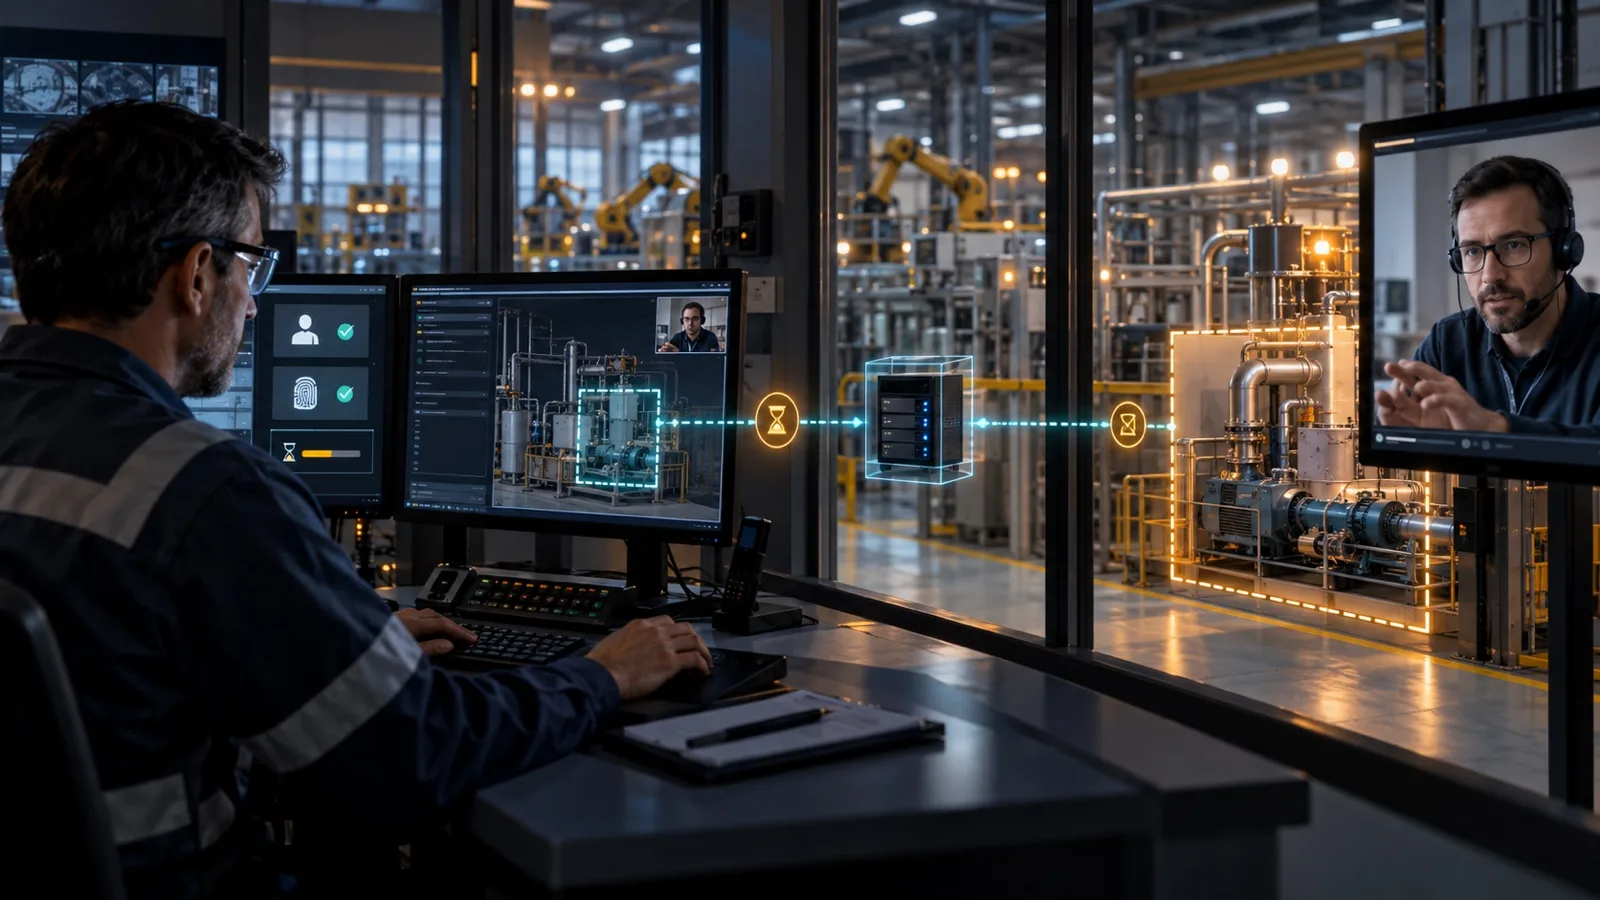
Uzaktan bakım kalıcı ve sınırsız bir ağ hakkı olarak verilmemelidir. Her oturum iş emri, kişiye özel kimlik, hedef varlık, gerekli protokol ve onaylı zaman aralığıyla ilişkilendirilir. Desteklendiği yerlerde oltalamaya dayanıklı çok faktörlü kimlik doğrulama; en az yetki, kontrollü geçiş noktası ve oturum kaydıyla birlikte erişim zincirinin temel parçalarından biri olmalıdır. Kullanılmayan hesaplar ve sürekli açık tüneller kapatılmalıdır.
Acil erişim yöntemi de önceden tanımlanmalıdır. Normal onay akışının kullanılamadığı durumda kimin yetki vereceği, hangi ayrıcalığın ne kadar süre açık kalacağı ve kullanımın sonradan nasıl inceleneceği yazılı olmalıdır. Oturum sona erdiğinde geçici yetki kaldırılmalı; aktarılan dosya, yapılan yapılandırma değişikliği ve hedef sistemde oluşan sonuç kayıt altına alınmalıdır.
Değişiklik ve açık yönetimi üretimle planlanır
OT ortamında her güvenlik güncellemesi aynı hızda veya aynı yöntemle uygulanamaz. Varlığın süreçteki rolü, açığın istismar edilebilirliği, mevcut korumalar, bakım penceresi, uyumluluk durumu ve üretimden ayrılmış test imkânı birlikte değerlendirilir. Yama uygulanacaksa geri dönüş yapılandırması, çevrimdışı yedek ve doğrulama adımları değişiklik planına eklenir.
Güncellemenin ertelenmesi riski ortadan kaldırmaz. Erişim kısıtlama, ek izleme, işlev azaltma veya geçici izolasyon gibi telafi edici kontroller seçilebilir. Bu kararın sahibi, gerekçesi, gözden geçirme tarihi ve kapanış koşulu kaydedilmelidir. Süresiz istisnalar ve sahibi olmayan geçici kurallar güvenlik açığını kalıcı hâle getirir.
İzleme süreç bağlamıyla anlam kazanır
OT izleme programı normal davranışı tanımadan güvenilir öncelik üretemez. Vardiya başlangıcı, bakım penceresi, reçete değişimi ve planlı duruş sırasında görülen trafik farklı olabilir. Pasif ağ telemetrisi; kimlik doğrulama olayları, uzaktan oturumlar, mühendislik istasyonu faaliyetleri, denetleyici program değişiklikleri ve işletim modu değişiklikleriyle birlikte değerlendirilmelidir.
Her alışılmadık paket yüksek öncelikli olay değildir. Yeni bir iletişim çifti, onaysız program yükleme, beklenmeyen komut, alarm bastırma veya bakım dışı ayrıcalıklı oturum süreç etkisiyle birlikte ele alındığında daha anlamlıdır. MITRE ATT&CK for ICS, olası saldırgan davranışlarını senaryolaştırmak ve algılama kapsamındaki boşlukları görmek için kullanılabilir; tek başına bir uyumluluk kontrol listesi veya risk puanlama yöntemi değildir.
Yedek kapsamı OT durumunu geri getirmelidir
OT yedeği yalnızca sunucu dosyalarından oluşmaz. Denetleyici mantığı, cihaz yapılandırması, operatör ekranı projesi, üretim reçetesi, ürün yazılımı, sertifika, anahtar, gerekli lisans bilgisi ve kurulum bağımlılıkları süreç bazında belirlenmelidir. Yedek alma, onaylı değişiklikten önce ve sonra çalışan değişiklik yönetimi akışına bağlanmalıdır.
NIST SP 1339, OT yedeklerinin düzenli oluşturulmasını, test edilmesini ve kurtarma tatbikatlarında gözden geçirilmesini önerir. Başarılı kopyalama kaydı, sürecin geri getirilebildiğini kanıtlamaz. Yedekler mümkün olduğunca üretim ortamından ve onu yöneten kimlik alanından ayrılmalı, yetkisiz değişikliğe karşı korunmalı ve yalıtılmış bir ortamda gerçek geri yükleme adımlarıyla doğrulanmalıdır. Tatbikatta kurtarma süresi, eksik bağımlılıklar ve güvenli yeniden başlatma sırası ölçülmelidir.
Olay müdahalesi güvenli işletimle hazırlanır
OT olay planında siber güvenlik, süreç mühendisliği, saha operasyonu, bakım, emniyet ve iş sürekliliği rolleri önceden belirlenmelidir. Bir cihazı kapatmak veya ağdan ayırmak her durumda güvenli olmayabilir. İzolasyon ve güvenli duruma geçiş kararı, fiziksel süreç üzerindeki etkisi doğrulanarak verilmelidir.
Kanıtlar toplanmadan cihazı yeniden başlatmak veya bilinen iyi yapılandırmayı hemen yüklemek olayın izlerini silebilir. Plan; kanıt koruma, sınırlama, güvenli işletim, kurtarma sırası ve iletişim adımlarını birlikte tanımlamalıdır. Manuel işletim yalnızca süreç bunu güvenli biçimde destekliyorsa ve önceden denenmişse seçenek sayılır. Tatbikatlar masa başı senaryodan çıkarak yalıtılmış ortamda teknik geri yükleme ve kontrollü yeniden devreye alma adımlarını da içermelidir.
Güvenlik satın almadan kullanım dışı bırakmaya kadar sürer
Güvenlik satın alma öncesinde başlar. Yeni OT ürünleri için varsayılan kimlik bilgileri, güçlü kimlik doğrulama desteği, imzalı güncelleme, güvenlik günlüğü, zafiyet bildirim süreci, destek süresi, güvenli uzaktan bakım ve güvenli silme yetenekleri kabul ölçütlerine dönüştürülebilir. CISA Secure by Demand rehberi, ürün seçiminde bu yeteneklerin sahipler ve işletmeciler tarafından talep edilmesini önerir.
Devreye alma sırasında gereksiz varsayılan hesaplar kaldırılmalı veya kapatılmalı; kaldırılamayan hesapların varsayılan kimlik bilgileri değiştirilmeli ve mümkün olan yerlerde cihaz ya da kullanıcıya özgü kimlik kullanılmalıdır. Kullanım süresince destek durumu ve kritik bağımlılıklar izlenir. Devreden çıkarma aşamasında sertifikalar iptal edilir, erişim hakları kapatılır, depolama güvenli biçimde temizlenir ve envanter kaydı sonlandırılır.
Program ölçümleri güvenlik sonucunu göstermelidir
Kurulan araç sayısı programın etkisini göstermez. Ölçümler, kritik sürecin ne kadarının gerçekten yönetildiğini açıklamalıdır. Süreç sahibi ve kritikliği doğrulanmış varlık oranı, kişiye özel ve kayıtlı uzaktan erişim kapsamı, kritik yapılandırmalar için başarılı geri yükleme testi oranı, ölçülen kurtarma süresi ve süresi dolmuş risk istisnaları izlenebilir.
İzleme tarafında kritik program değişikliklerinin ve uzaktan oturumların ne kadarının kayda alındığı ölçülmelidir. Olay tatbikatları ise iletişim, güvenli durdurma, manuel işletim ve yeniden devreye alma adımlarındaki gerçek eksikleri göstermelidir. Bu göstergeler, fiziksel sonucu etkileyebilecek belirsizliklerin zaman içinde azalıp azalmadığını göstermelidir.
Sık yapılan hatalar
İlk hata, OT güvenliğini yalnızca ağ güvenlik duvarı projesi olarak görmektir. Ağ sınırları önemli olsa da ortak hesap, bakım bilgisayarı, taşınabilir medya, yedek eksikliği ve kontrolsüz değişiklik aynı etki alanını başka yollarla açabilir. İkinci hata, kritikliği yalnızca teknik zafiyet puanından çıkarmaktır. Fiziksel sonuç bilinmeden doğru öncelik verilemez.
Diğer hatalar; üretimde denenmemiş güncellemeyi doğrudan uygulamak, sürekli açık uzaktan erişim bırakmak, yalnızca sunucu yedeği almak, geri yüklemeyi hiç denememek ve olay planını saha operasyonundan ayrı yazmaktır. Envanter, istisna ve erişim kayıtlarının sahibi yoksa program zamanla güncelliğini kaybeder.
Aşamalı uygulama planı
İlk aşamada kritik bir süreç seçilir; onu destekleyen varlıklar, sahipler, dış bağlantılar ve kurtarma bağımlılıkları doğrulanır. İkinci aşamada doğrudan internet maruziyeti ve gereksiz sürekli açık uzaktan erişim yolları kaldırılır. Ortak hesaplar mümkün olduğunca kişiye özel hesaplarla değiştirilir; teknik olarak zorunlu kalan ortak veya acil erişimler gerekçeli, süreli ve izlenen istisnalar olarak yönetilir.
Üçüncü aşamada onaylı değişiklik akışı ile OT yedek kapsamı bağlanır ve yalıtılmış geri yükleme tatbikatı yapılır. Dördüncü aşamada pasif izleme ile süreç bağlamlı uyarılar oluşturulur. Beşinci aşamada olay senaryosu operasyon ve emniyet ekipleriyle birlikte denenir. Bulgular giderildikten sonra aynı model diğer hatlara ve saha türlerine kontrollü biçimde yayılır.
Kısa kontrol listesi
· Kritik varlıkların süreç rolü, sahibi, sürümü ve destek durumu kayıtlı mı?
· Gerekli dış bağlantılar kontrollü aracı noktalar üzerinden kuruluyor mu?
· Uzaktan erişim kişiye özel, çok faktörlü, süreli ve kayıtlı mı?
· Her güvenlik değişikliği için operasyon testi ve geri dönüş planı var mı?
· Denetleyici mantığı, yapılandırma ve gerekli anahtarlar yedek kapsamına dahil mi?
· Geri yükleme işlemi yalıtılmış bir ortamda düzenli olarak deneniyor mu?
· İzleme kuralları bakım ve üretim çevrimlerini dikkate alıyor mu?
· Olay planı izolasyonun fiziksel ve emniyet etkisini açıklıyor mu?
· Süresi dolmuş hesap, bağlantı ve istisnalar düzenli olarak kaldırılıyor mu?
Kaynaklar
· NIST SP 800-82 Rev. 3 Guide to Operational Technology Security (https://csrc.nist.gov/pubs/sp/800/82/r3/final)
· NIST SP 1339 OT Backup Quick Start Guide (https://csrc.nist.gov/pubs/sp/1339/final)
· NIST SP 1800-45 Cybersecurity for the Water and Wastewater Sector Build Architecture Operational Technology Remote Access (https://csrc.nist.gov/pubs/sp/1800/45/final)
· ISA IEC 62443 Series of Standards (https://www.isa.org/standards-and-publications/isa-standards/isa-iec-62443-series-of-standards)
· CISA Cross-Sector Cybersecurity Performance Goals (https://www.cisa.gov/cross-sector-cybersecurity-performance-goals)
· CISA Primary Mitigations to Reduce Cyber Threats to Operational Technology (https://www.cisa.gov/sites/default/files/2025-05/fact-sheet-primary-mitigations-to-reduce-cyber-threats-to-operational-technology-508c.pdf)
· CISA Secure by Demand for Operational Technology Owners and Operators (https://www.cisa.gov/sites/default/files/2025-01/joint-guide-secure-by-demand-priority-considerations-for-ot-owners-and-operators-508c.pdf)
· MITRE ATTACK for ICS (https://attack.mitre.org/matrices/ics/)
· Principles of Operational Technology Cyber Security (https://www.cyber.gov.au/sites/default/files/2024-10/principles_of_operational_technology_cyber_security.pdf)