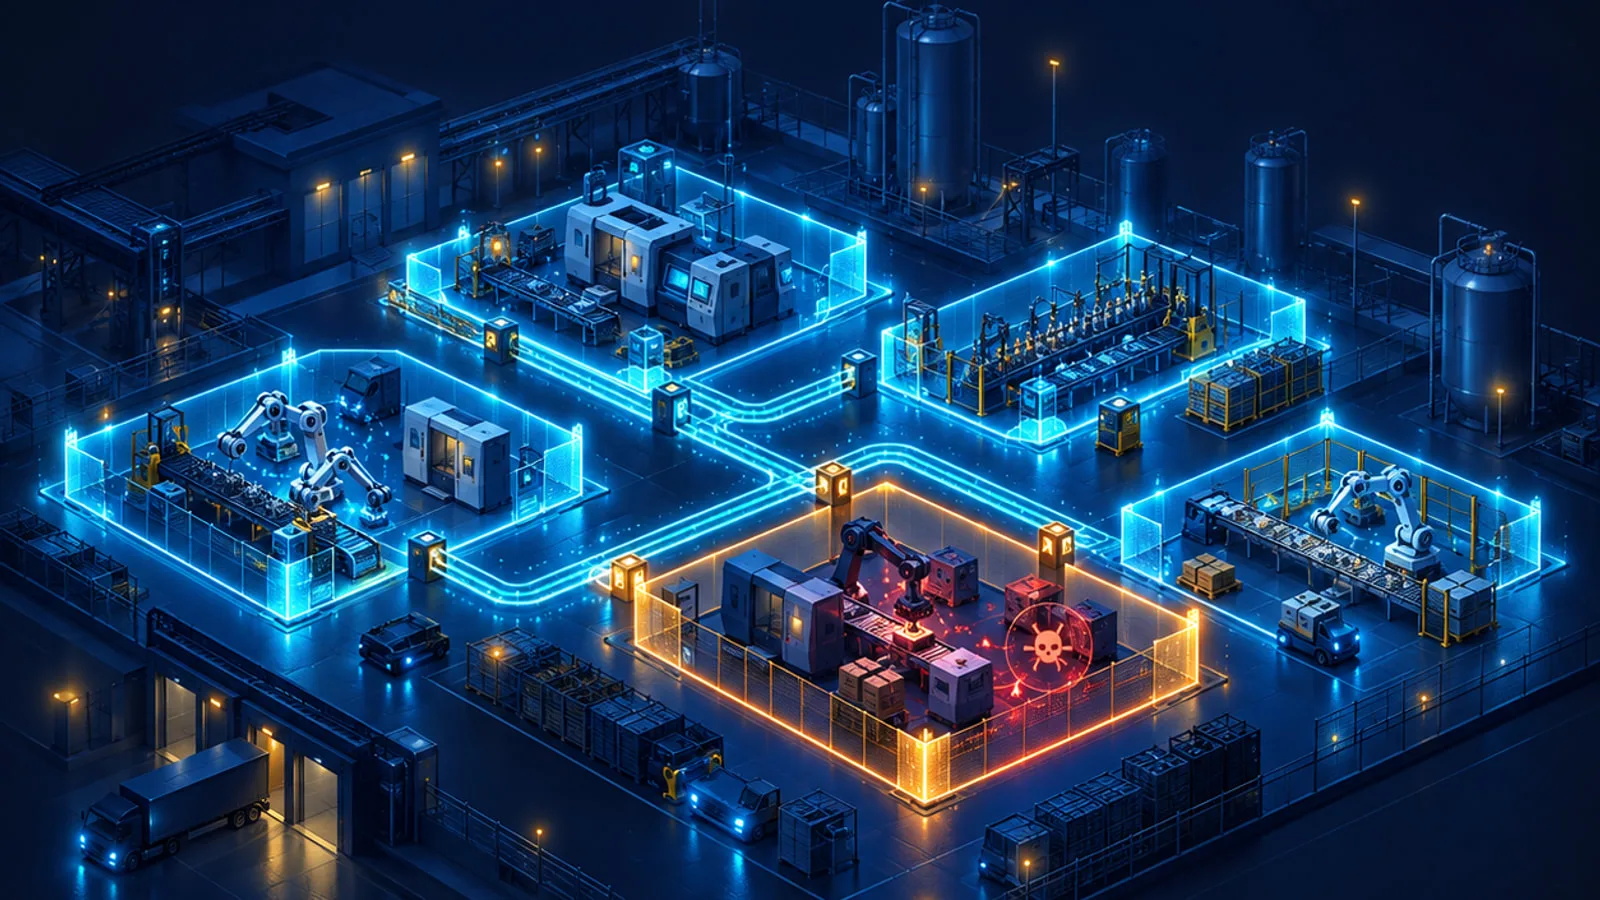
Üretim ağlarında yıllarca “içerideyse güvenlidir” varsayımıyla geniş ve düz yapılar kuruldu. Aynı ağda mühendislik istasyonu, operatör paneli, süreç verilerini arşivleyen tarihçi sunucu, programlanabilir mantık denetleyicisi ve üreticiye ait bakım cihazı birlikte çalışabiliyor. Bu yapı işletmeyi kolaylaştırsa da ele geçirilen tek bir uç noktanın kritik süreçlere doğru ilerlemesini de kolaylaştırır.
Operasyonel teknoloji (OT), fiziksel süreçleri izleyen veya kontrol eden sistemlerin bütünüdür. OT güvenliğinde amaç yalnızca veriyi korumak değildir; emniyet, süreklilik, ürün kalitesi ve ekipmanın doğru davranışı birlikte korunmalıdır. Bu nedenle mikro-segmentasyon, kurumsal BT’deki bir şablonun fabrikaya kopyalanması değil, süreç bilgisiyle tasarlanan bir risk azaltma çalışmasıdır.
Mikro-segmentasyon nedir, ne değildir?
Mikro-segmentasyon; varlıkları işlev, kritiklik ve iletişim gereksinimine göre daha küçük güvenlik bölgelerine ayırmak, bölgeler arasındaki trafiği tanımlı kontrol noktalarından geçirmek ve yalnızca gerekli akışlara izin vermektir. Amaç, bir ihlal gerçekleştiğinde saldırganın “yatay hareket” olarak adlandırılan sistemden sisteme ilerleyişini sınırlamaktır.
Her cihazı ayrı ağa koymak zorunlu değildir. Bölge büyüklüğü risk ve operasyon ihtiyacına göre belirlenir. Mikro-segmentasyon yalnızca çok sayıda sanal yerel ağ (VLAN) oluşturmak değildir. VLAN’lar trafik alanlarını ayırabilir; ancak bölgeler arasında trafik taşınıyorsa bu akışlar güvenlik politikalarıyla denetlenmediği sürece VLAN tek başına yeterli bir güvenlik sınırı sayılmaz. Başarı, izinli akışların bilinmesi ve bu politikanın teknik olarak uygulanmasıyla ölçülür.
Envanter ve veri akışı haritası olmadan başlanmaz
İlk adım; donanım, yazılım, iletişim protokolü, ürün yazılımı sürümü, fiziksel konum, süreç rolü ve iş sahibini içeren güncel bir OT varlık envanteridir. NIST’in küçük üretim ortamları için güvenlik segmentasyonu yaklaşımı da varlıkların iletişim ve güvenlik gereksinimlerine göre gruplandırılmasını temel alır.
Ardından normal veri akışları çıkarılır: hangi cihaz kiminle, hangi protokol ve port üzerinden, hangi yönde ve ne sıklıkta konuşuyor? Eski veya hassas cihazlarda kontrolsüz aktif tarama kesintiye yol açabileceği için pasif ağ görünürlüğü ve mevcut anahtar kayıtlarıyla başlanması daha güvenlidir. Bilinmeyen trafik doğrudan engellenmeden önce süreç mühendisiyle doğrulanmalıdır.
Bölgeler ve iletişim kanalları nasıl tasarlanır?
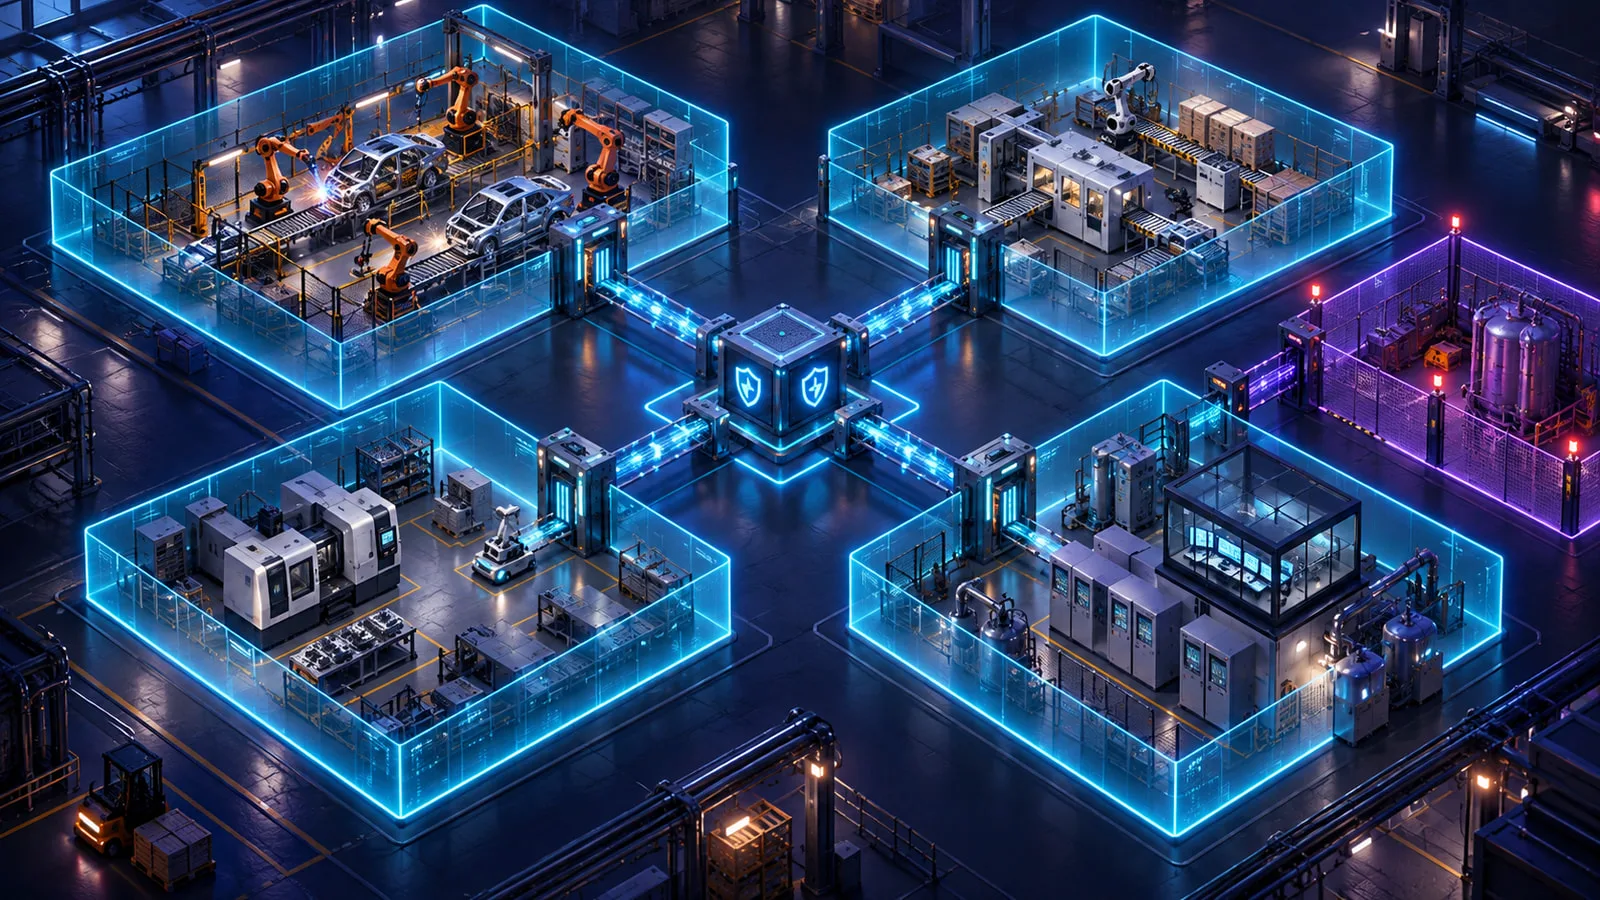
ISA/IEC 62443 yaklaşımında benzer güvenlik gereksinimine sahip varlıklar bölge (zone) içinde toplanır; bölgeler arasındaki kontrollü iletişim yolları ise iletişim kanalı (conduit) olarak adlandırılır. Bir tesiste kurumsal BT, endüstriyel tampon ağ (DMZ), üretim yönetimi, hücre/alan kontrolü ve emniyet sistemi ayrı bölgeler olabilir. Emniyet açısından kritik sistemler için fiziksel ayrım gerekebilir.
Endüstriyel DMZ, kurumsal ağ ile OT arasında doğrudan ve denetimsiz iletişimi önleyen ara bölgedir. Veri tarihçisi kopyası, dosya aktarım geçidi, uzaktan erişim sıçrama sunucusu ve güncelleme deposu burada konumlandırılabilir. Böylece iş verisi paylaşılırken kurumsal uç noktanın kontrol ağına doğrudan oturum açması engellenir.
Politika: Varsayılan reddet, gerekeni açıkça izinle
NIST SP 800-82 Rev. 3, ağ yalıtım cihazlarının haritalanmış veri akışlarına göre yapılandırılmasını ve mümkün olduğunda “tümünü reddet, istisnaya izin ver” politikasını önerir. Kural; yalnızca kaynak ve hedef İnternet Protokolü (IP) adresini değil protokolü, portu, yönü ve gerekiyorsa komut türünü de tanımlamalıdır. “OT ağına her şey açık” veya geniş “any-any” kuralları segmentasyonu işlevsiz bırakır.
Uygulama noktası endüstriyel güvenlik duvarı, yönlendirici erişim listesi, anahtar üzerindeki politika veya bazı senaryolarda tek yönlü ağ geçidi olabilir. Ürün seçimi mimariyi belirlememeli; önce gerekli iletişim ve risk modeli yazılmalıdır. Kurallar sürüm kontrollü tutulmalı, sahibi ve gerekçesi olmayan geçici istisnalar otomatik olarak sona ermelidir.
Süreklilik ve emniyet, güvenlik kadar önemlidir
OT trafiği gecikmeye duyarlı olabilir ve bazı cihazların kaynakları sınırlıdır. Derin paket inceleme, şifreleme ya da sık yeniden kimlik doğrulama gibi kontroller doğru yerde test edilmezse süreci etkileyebilir. Bu yüzden politika mümkünse laboratuvar, test yatağı veya doğrulanmış dijital ikiz gibi üretimden ayrılmış bir ortamda sınanmalı; üretimdeki değişiklik için bakım penceresi, geri dönüş yapılandırması ve çevrimdışı yedek hazırlanmalıdır.
Erişim kesildiğinde sistemin güvenli duruma nasıl geçeceği de tasarımın parçasıdır. Siber güvenlik ekibi, kontrol mühendisi, emniyet sorumlusu ve üretim sahibi aynı değişiklik planını onaylamalıdır. Mikro-segmentasyonun değeri üretimi durdurmak değil, yalnızca gerekli iletişimi koruyarak arıza ve saldırı etki alanını küçültmektir.
Uzaktan erişim ve görünürlük birlikte ele alınmalı
Bakım sağlayıcısının doğrudan internete açık cihaz veya paylaşılan sanal özel ağ (VPN) hesabıyla OT’ye bağlanması, bölge sınırını aşan görünmez bir yol oluşturur. Uzaktan erişim; çok faktörlü kimlik doğrulama, kişiye özel hesap, süreli yetki, onaylı sıçrama sunucusu ve oturum kaydıyla sınırlandırılmalıdır. Kullanıcı yalnızca bakım yapacağı varlık ve protokole erişebilmelidir.
Bölgeler arası tüm bağlantılar merkezi olarak günlüğe alınmalı, başarısız denemeler ve beklenmeyen protokoller izlenmelidir. CISA da IT–OT bağlantılarının sınırlandırılmasını, izlenmesini ve yetkisiz bağlantıların görünür kılınmasını temel koruma hedefleri arasında ele alır. Ancak alarm, üretim bağlamıyla zenginleştirilmezse ekip kısa sürede gürültüye alışır.
Sık yapılan hatalar
En yaygın hata, eksik envanterle kural yazmaktır; unutulan bir mühendislik bağlantısı üretim anında kesilebilir. İkinci hata, yalnızca IT ile OT arasına güvenlik duvarı koyup OT içini düz bırakmaktır. Tehdit ara bölgeyi geçtiğinde hücreler arasında serbestçe ilerlemeye devam eder.
Diğer hatalar; VLAN’ı tek başına güvenlik kontrolü saymak, üretici uzaktan erişimini kapsam dışında bırakmak, yıllarca açık kalan geçici kurallar, ortak yönetici hesapları ve test edilmemiş geri dönüş planıdır. Segmentasyon bir defalık proje değildir; yeni makine, reçete, yazılım sürümü ve entegrasyon geldikçe akış haritası ile kurallar güncellenmelidir.
Sektörel kullanım örnekleri
Otomotiv ve genel üretimde her üretim hücresi, kalite sistemi ve mühendislik istasyonu ayrı risk bölgelerine alınabilir. Gıda ve ilaçta reçete yönetimi ile paketleme hatları ayrılarak kalite ve izlenebilirlik süreçleri korunabilir. Enerji ve su tesislerinde istasyonlar, saha haberleşmesi ve merkezi kontrol arasında kontrollü kanallar kurulabilir.
Lojistikte konveyör, depo otomasyonu ve kurumsal planlama sistemi arasındaki akışlar sınırlandırılabilir. Akıllı binalarda kartlı geçiş, kamera, ısıtma, havalandırma ve iklimlendirme (HVAC) sistemleri ile ofis ağı ayrı bölgelerde tutulabilir. Her sektörde ortak soru şudur: Bu iletişim kesilir veya kötüye kullanılırsa fiziksel sonuç ne olur?
Aşamalı uygulama yol haritası
Birinci aşamada varlık envanteri çıkarılır ve işletmenin olağan çalışma çevrimlerini kapsayan pasif akış görünümü oluşturulur. İkinci aşamada süreç kritikliğine göre bölgeler, izinli iletişim kanalları ve hedef güvenlik seviyeleri tasarlanır. Üçüncü aşamada kritik olmayan tek bir hücre pilot seçilir; kurallar önce izleme modunda doğrulanır.
Dördüncü aşamada politika bakım penceresinde uygulanır, üretim ve emniyet testleri tamamlanır. Beşinci aşamada mimari diğer hatlara yayılır; merkezi günlükleme, uzaktan erişim ve değişiklik yönetimi sürece bağlanır. Son olarak kural sahipliği, periyodik gözden geçirme, istisna süresi ve olay tatbikatı kalıcı yönetişim modeli hâline getirilir.
Nereden başlamalı? Kısa kontrol listesi
· Kritik OT varlıklarının işlevi, sahibi, sürümü ve fiziksel konumu biliniyor mu?
· Normal iletişim akışları kaynak, hedef, protokol, yön ve sıklık bilgisiyle kayıtlı mı?
· IT–OT arasında endüstriyel DMZ var mı; doğrudan bağlantılar kaldırıldı mı?
· Bölgeler arası politika varsayılan ret ve belgeli istisna mantığıyla mı çalışıyor?
· Uzaktan erişim kişiye özel, süreli, çok faktörlü ve kayıtlı mı?
· Her politika değişikliği için üretim testi ve geri dönüş planı hazır mı?
Kaynaklar
· NIST SP 800-82 Rev. 3 — Guide to Operational Technology Security (https://csrc.nist.gov/pubs/sp/800/82/r3/final)
· NIST SP 1800-45 — Implementing a Zero Trust Architecture for Enterprise Remote Access (https://csrc.nist.gov/pubs/sp/1800/45/final)
· NIST CSWP 28 — Security Segmentation in a Small Manufacturing Environment (https://www.nist.gov/publications/security-segmentation-small-manufacturing-environment)
· ISA — ISA/IEC 62443 Series of Standards (https://www.isa.org/standards-and-publications/isa-standards/isa-iec-62443-series-of-standards)
· CISA — Cross-Sector Cybersecurity Performance Goals (https://www.cisa.gov/cybersecurity-performance-goals)
· NIST SP 800-207 — Zero Trust Architecture (https://csrc.nist.gov/pubs/sp/800/207/final)