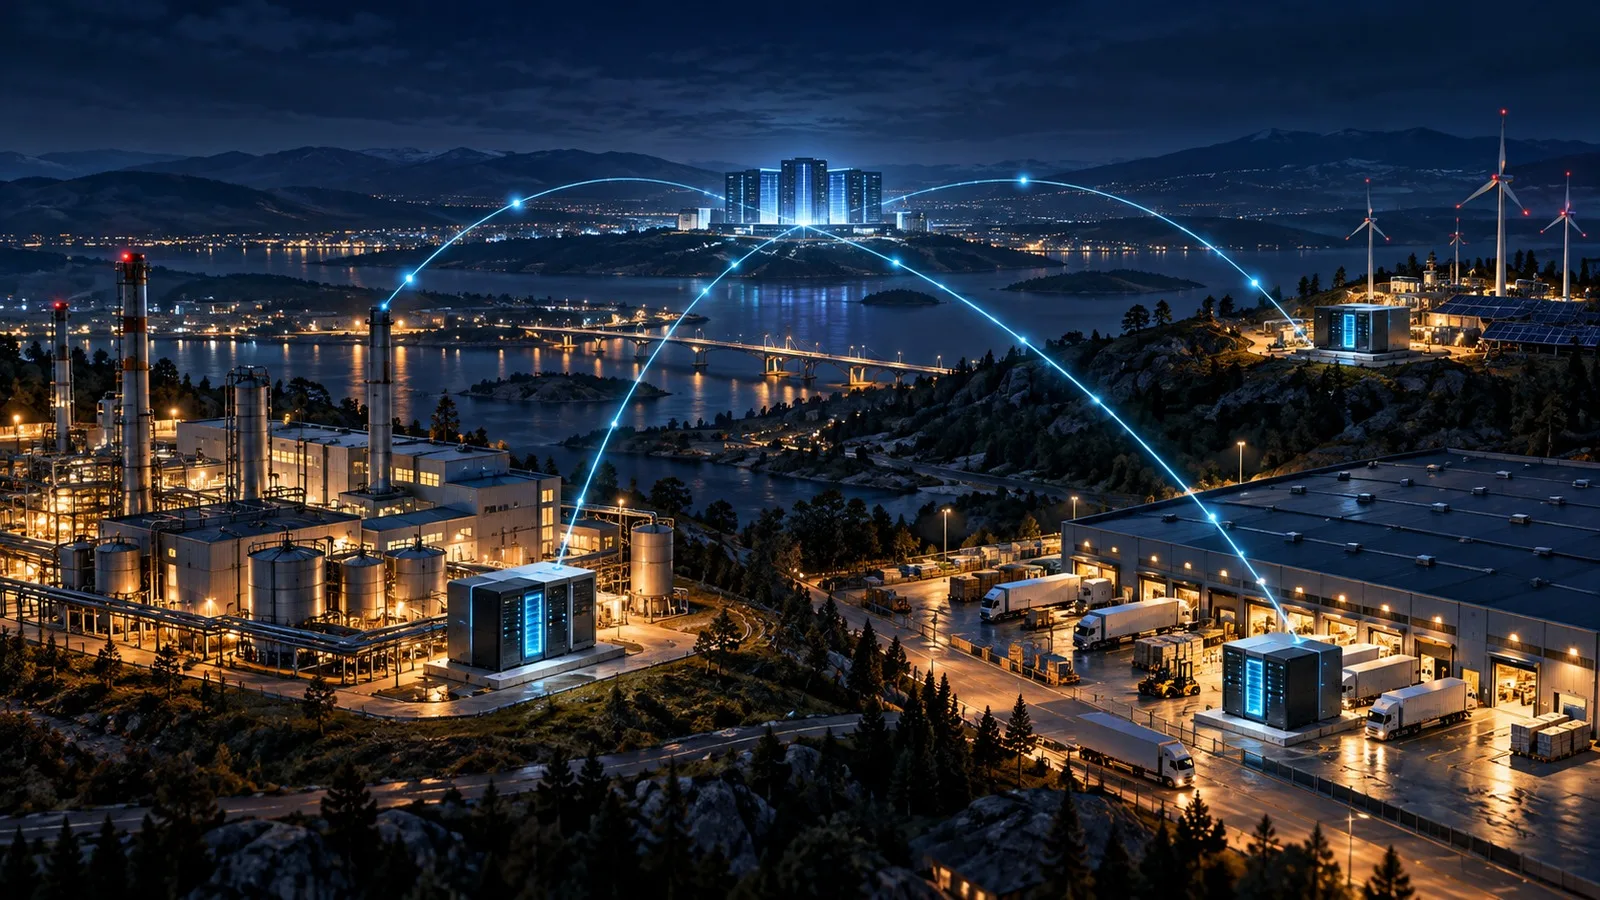
Edge computing, işleme kapasitesini verinin üretildiği veya kullanıldığı yere yaklaştırır. Fabrika hattındaki görüntü analizi, mağazadaki satış işlemi, depodaki el terminali ya da uzak sahadaki sensör verisi her karar için merkezi veri merkezine gidip dönmek zorunda kalmaz. Bu yaklaşım gecikmeyi ve geniş alan ağı kullanımını azaltabilir; bağlantı kesildiğinde bazı işlevlerin yerelde sürmesini sağlayabilir. Karşılığında çok sayıda küçük ortamın güvenliği, güncellenmesi ve izlenmesi gerekir.
Başarılı tasarımın başlangıç sorusu “sahaya hangi sunucuyu koyalım” değildir. Önce hangi kararın yerelde verilmesi gerektiği, kabul edilebilir gecikme, bağlantı olmadığında korunacak işlev ve merkezle eşitlenecek veri tanımlanır. Edge düğümü merkezi bulutun küçük bir kopyası olarak görülürse kapasite, operasyon ve güvenlik maliyeti hızla büyür. Her bileşen açık bir yerleşim gerekçesine sahip olmalıdır.
İş yükü yerleşimi gereksinimden çıkar
Bir işlevin edge üzerinde çalışması için dört temel gerekçe vardır. İlki düşük ve öngörülebilir gecikmedir. İkincisi, bağlantı kesildiğinde yerel operasyonun sürmesidir. Üçüncüsü, yüksek hacimli ham verinin merkez bağlantısını tüketmeden yerelde süzülmesidir. Dördüncüsü ise hassas verinin belirlenen sınırın dışına çıkarılmamasıdır. Bu gerekçelerden hiçbiri yoksa merkezi çalıştırma çoğu zaman daha kolay yönetilir.
İş yükü parçalara ayrılabilir. Örneğin kameradan gelen görüntünün anlık olay tespiti yerelde yapılırken uzun dönemli eğilim analizi merkezde çalışabilir. Yerel katman yalnızca karar için gereken kısa süreli veriyi tutar; özetler ve seçilmiş olaylar merkeze gönderilir. Model eğitimi, büyük ölçekli raporlama ve filo politikası merkezi katmanda kalır. Böylece cihaz, yerel edge ve merkez arasında amaçlı bir iş bölümü oluşur.
Gecikme bütçesi uçtan uca ölçülür
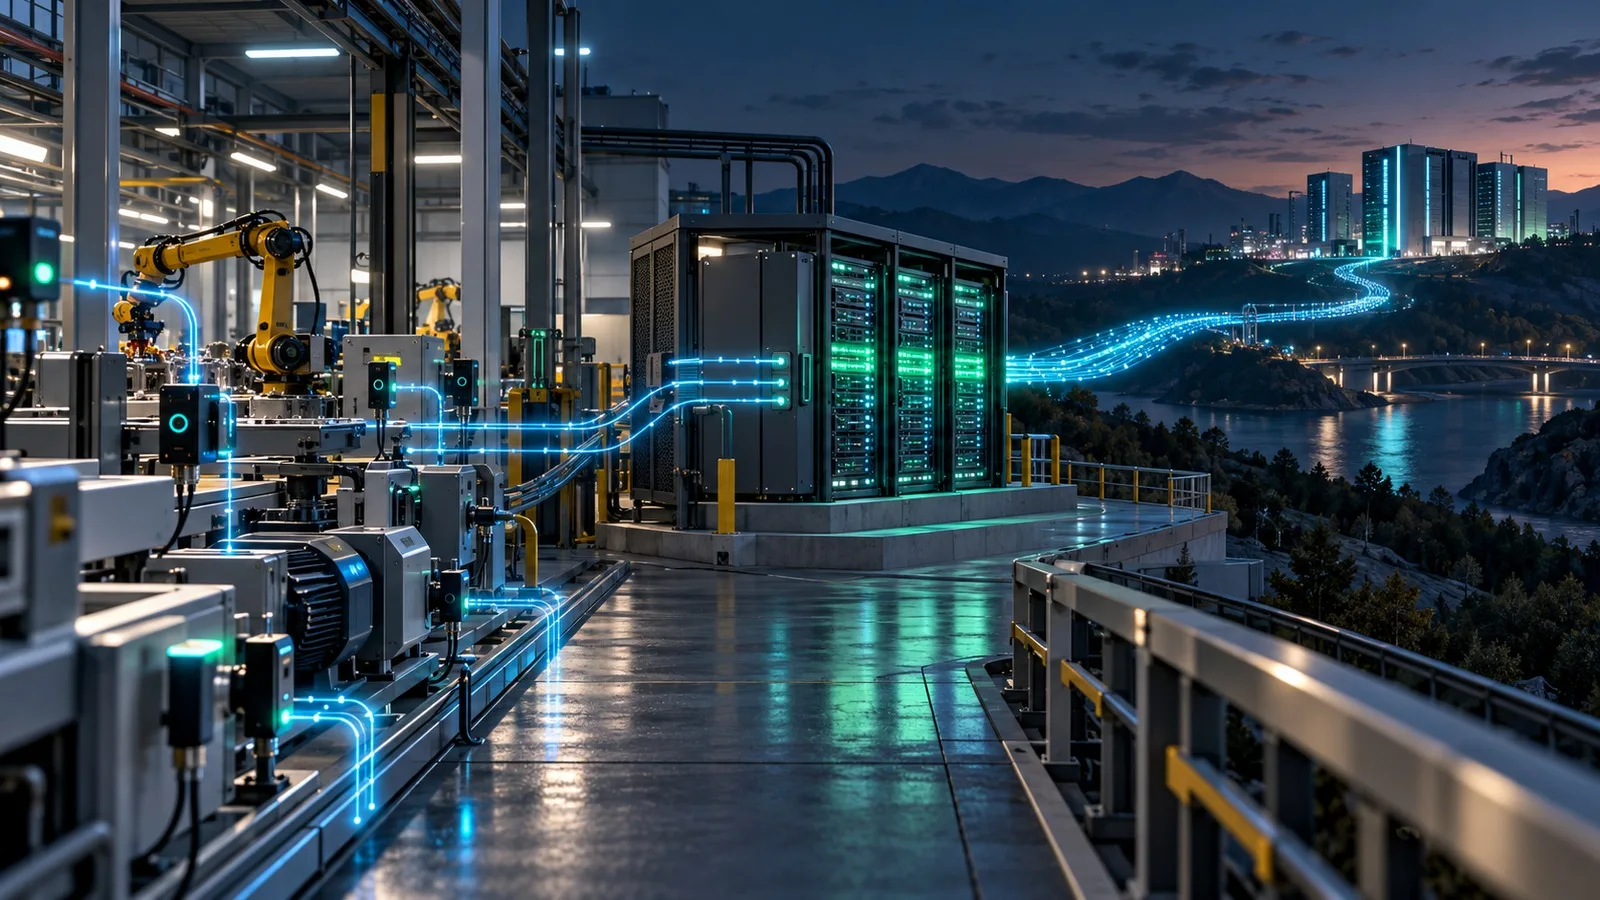
Gecikme yalnızca ağ gidiş dönüş süresinden oluşmaz. Sensörün veriyi üretmesi, protokol geçidi, kuyruk, uygulama işleme süresi, veri tabanı erişimi ve fiziksel eyleyicinin yanıtı toplam süreyi belirler. Tasarım önce uçtan uca gecikme bütçesi çıkarır. Her adım için hedef ve ölçüm noktası tanımlanır. Edge yerleşimi yalnızca toplam sürenin gerekli bölümü gerçekten ağ yolundan kaynaklanıyorsa fayda sağlar.
Ortalama değer tek başına yeterli değildir. Üretim veya güvenlik senaryolarında yüzde 95 ve yüzde 99 gecikme, dalgalanma ve paket kaybı izlenmelidir. Yerel işlemci doygunluğu, disk kuyruğu ya da kablosuz girişim ağ mesafesi kadar etkili olabilir. Saat senkronizasyonu bozuksa ölçümler yanlış yorumlanabilir. Bu nedenle düğümler güvenilir zaman kaynağı kullanmalı ve ölçümler ortak kimliklerle merkezi gözlem katmanına aktarılmalıdır.
Bağlantı kesintisi olağan durum olarak tasarlanır
Uzak sahada bağlantının sürekli ve yüksek kaliteli olduğu varsayımı kırılgandır. Uygulama çevrimdışı moda geçtiğinde hangi işlevlerin süreceği, hangilerinin güvenli biçimde duracağı ve kullanıcının hangi bilgiyi göreceği önceden belirlenmelidir. Yerel kimlik doğrulama için sınırlı süreli yetki önbelleği kullanılabilir; ancak süresiz çevrimdışı erişim yeni risk doğurur. Kritik komutlar bağlantı yokken ek onay veya daha dar yetki gerektirebilir.
Veri aktarımı için dayanıklı kuyruk ve açık geri basınç davranışı gerekir. Merkez erişilemez olduğunda yerel disk dolarsa uygulama hangi veriyi koruyacak, hangisini özetleyecek veya silecek? Bu karar iş değerine göre yazılmalıdır. Bağlantı geri geldiğinde bütün kayıtları aynı anda göndermek hattı yeniden tıkayabilir. Hız sınırlama, öncelik ve kademeli eşitleme bağlantının kontrollü toparlanmasını sağlar.
Yerel durum ve eşitleme çatışmaları yönetilir
Edge düğümü yerel yazma kabul ediyorsa merkezle eşitleme sırasında çatışma oluşabilir. Basit “son yazan kazanır” kuralı stok, kimlik veya süreç ayarı gibi alanlarda veri kaybına yol açabilir. Her veri türü için yetkili kaynak belirlenmelidir. Bazı alanlarda merkez tek yazma noktası olur; bazı alanlarda yerel olaylar değiştirilemez kayıt olarak eklenir; bazı alanlarda ise iş kuralına dayalı birleştirme gerekir.
Mesajlara benzersiz kimlik ve sıra bilgisi eklemek, yinelenen gönderimleri güvenli biçimde işlemeyi kolaylaştırır. Uygulama aynı olayı birden fazla kez aldığında sonucu tekrar üretmemelidir. Saat sapması nedeniyle yalnızca zaman damgasına güvenilmemelidir. Uzun kesintiler için yerel veri saklama kapasitesi, silme politikası ve eşitleme süresi yük testleriyle doğrulanmalıdır.
Merkezi yönetim filo mantığıyla kurulur
Onlarca veya yüzlerce edge düğümünü tek tek yönetmek sürdürülebilir değildir. Düğümler model, donanım sınıfı, saha türü ve risk seviyesine göre gruplandırılmalıdır. İstenen yapılandırma merkezi olarak tanımlanır; düğüm mevcut durumunu bildirir ve kontrollü biçimde hedef duruma yaklaşır. Güncellemeler küçük bir öncü grupta başlar, sağlık ölçümleri doğrulandıktan sonra dalgalar hâlinde yayılır.
Güncelleme paketi imzalanmalı, aktarım sırasında bütünlüğü doğrulanmalı ve kurulum yarıda kalırsa önceki çalışan sürüme dönebilmelidir. Edge düğümü uzun süre çevrimdışı kalabileceği için politika geçerlilik süresi ve desteklenen asgari sürüm açık olmalıdır. Envanter; cihaz kimliği, donanım, işletim sistemi, uygulama sürümü, sertifika süresi ve son bağlantı zamanını içermelidir.
Güvenlik fiziksel erişimi de kapsar
Edge sistemleri kilitli veri merkezlerinin dışında bulunabilir. Fiziksel erişim olasılığı güven modeline dahil edilmelidir. Güvenli önyükleme, disk şifreleme, donanım destekli anahtar saklama ve kurcalama belirtisi gibi kontroller risk düzeyine göre seçilir. Varsayılan parola veya ortak yönetici hesabı kullanılmamalı; her düğüm benzersiz ve iptal edilebilir bir kimliğe sahip olmalıdır.
Ağ erişimi cihaz kimliği ve işlevle sınırlandırılır. Edge düğümünden merkeze yalnızca gerekli hedef ve protokoller açılır. Yönetim arabirimi iş uygulaması trafiğinden ayrılır. Sertifikalar kısa ömürlü tutulur ve otomatik yenileme kesinti senaryosuyla birlikte test edilir. NIST IoT güvenlik tabanı; cihaz kimliği, yapılandırma, veri koruma, mantıksal erişim, yazılım güncelleme ve güvenlik durumu farkındalığı gibi yetenekleri ortak bir başlangıç noktası olarak tanımlar.
Gözlemlenebilirlik yerel ve merkezi birlikte çalışır
Bağlantı kesildiğinde yalnızca merkezi panoya güvenilemez. Yerel katman temel sağlık durumunu, kuyruk derinliğini, disk kapasitesini ve son başarılı eşitlemeyi gösterebilmelidir. Kritik olaylar yerelde saklanır ve bağlantı geldiğinde zaman sırasıyla merkeze aktarılır. Merkez tarafında ise filo görünümü, sürüm dağılımı, çevrimdışı düğümler ve tekrar eden hata örüntüleri izlenir.
Günlük hacmi bağlantı ve depolama bütçesine göre yönetilmelidir. Her ayrıntıyı sürekli merkeze göndermek edge yaklaşımının bant genişliği avantajını ortadan kaldırabilir. Normal dönemde özet ve örnekleme, olay anında ise geçici ayrıntı düzeyi artırımı uygulanabilir. Kişisel veya hassas veri içeren kayıtlar yerel mevzuat ve saklama politikasına göre azaltılmalı ya da maskelenmelidir.
Kapasite ve yaşam döngüsü planlanır
Edge ortamında güç, soğutma, fiziksel alan ve uzaktan destek sınırlı olabilir. Kapasite planı yalnızca normal yükü değil bağlantı kesintisinde büyüyen kuyruğu ve güncelleme sırasında gereken geçici alanı kapsamalıdır. Donanım arızasında yerel personelin yapacağı işlemler azaltılmalı; düğüm değiştirildiğinde kimlik ve yapılandırma güvenli şekilde yeniden sağlanmalıdır.
Saha donanımının yaşam döngüsü merkezi sunucudan uzun olabilir. İşletim sistemi ve uygulama desteğinin ne zaman biteceği envanterden izlenmelidir. Yedek parça, uzaktan yönetim yöntemi ve güvenli silme prosedürü belirlenmelidir. Kullanımdan çıkan düğümün sertifikası iptal edilmeli, depolama ortamı güvenli biçimde temizlenmeli ve merkez envanterindeki kaydı kapatılmalıdır.
Yaygın tasarım hataları
İlk hata, ölçülmüş gecikme veya bağlantı gereksinimi olmadan her iş yükünü edge katmanına taşımaktır. İkinci hata, kesintiyi istisna sayıp çevrimdışı davranışı tanımlamamaktır. Üçüncü hata, merkezi dağıtım kurmadan sahaları elle güncellemektir. Bu durum sürüm farkı ve güvenlik açığı üretir.
Diğer hatalar; aynı kimliği bütün düğümlerde kullanmak, yerel disk doluluğunu izlememek, eşitleme çatışmalarını son yazan kazanır kuralına bırakmak ve yalnızca merkezden gözlem yapmaktır. Fiziksel güvenliği hesaba katmamak ve güncelleme geri dönüşünü test etmemek de sahada uzun kesintilere yol açabilir.
Aşamalı uygulama planı
İlk aşamada tek bir kullanım senaryosu seçilir ve gecikme, veri hacmi, kesinti süresi ile yerel karar gereksinimi ölçülür. İkinci aşamada cihaz, edge ve merkez arasındaki sorumluluklar; veri sahipliği ve eşitleme kurallarıyla birlikte çizilir. Üçüncü aşamada çevrimdışı çalışma, kuyruk dolması ve bağlantının geri gelmesi laboratuvar ortamında denenir.
Dördüncü aşamada küçük bir saha grubunda kimlik, güvenli güncelleme, geri dönüş ve gözlemleme süreçleri pilot olarak işletilir. Son aşamada filo grupları ve dağıtım dalgaları oluşturulur. Kapasite, sertifika süresi, sürüm uyumu ve bağlantı kalitesi düzenli olarak gözden geçirilir; yeni saha türleri aynı kontroller doğrulanmadan kapsama alınmaz.
Kısa kontrol listesi
· Her edge iş yükünün yerel çalışma gerekçesi ve gecikme bütçesi yazılı mı?
· Bağlantı yokken sürecek ve güvenli biçimde duracak işlevler belli mi?
· Yerel kuyruk dolduğunda uygulanacak veri önceliği ve silme kuralı tanımlı mı?
· Eşitleme sırasında yinelenen iletiler ve veri çatışmaları güvenli biçimde işleniyor mu?
· Her düğüm benzersiz kimlik, imzalı güncelleme ve geri dönüş yeteneğine sahip mi?
· Merkezi filo görünümü çevrimdışı düğümleri, sürümleri ve sertifika sürelerini gösteriyor mu?
Kaynaklar
· ETSI Multi-access Edge Computing (https://www.etsi.org/technical-groups/mec/)
· ETSI GS MEC 003 V4.1.1 Framework and Reference Architecture (https://www.etsi.org/deliver/etsi_gs/MEC/001_099/003/04.01.01_60/gs_mec003v040101p.pdf)
· LF Edge Edge Computing Architecture and Use Cases (https://lfedge.org/edge-computing-architecture-and-use-cases/)
· NIST Software Defined Networking Enhanced Edge Computing (https://www.nist.gov/publications/software-defined-networking-sdn-enhanced-edge-computing-network-centric-survey)
· NIST IR 8259A IoT Device Cybersecurity Capability Core Baseline (https://csrc.nist.gov/pubs/ir/8259/a/final)