Kablosuz ağ yenilemelerinde en kolay hata, yeni nesil erişim noktalarını mevcut yerleşime takıp daha yüksek hız beklemektir. Oysa kullanıcı deneyimini erişim noktasının üzerindeki “Wi-Fi 7” etiketi değil; radyo frekansı planı, istemci yetenekleri, kablolu omurga, güç kapasitesi ve güvenlik politikalarının birlikte çalışması belirler. Bu nedenle geçiş, ürün değişimi değil uçtan uca bir altyapı projesi olarak ele alınmalıdır.
Wi-Fi 7 kurumsal ağa ne getiriyor?
Wi-Fi 7, IEEE 802.11be standardının sektördeki adıdır. Standartta EHT — Extremely High Throughput, yani son derece yüksek veri aktarımı yaklaşımı kullanılır. Öne çıkan yeteneklerden MLO — Multi-Link Operation, uyumlu istemci ile erişim noktasının birden fazla radyo bağlantısını aynı oturum içinde kullanabilmesini sağlar. Amaç yalnızca hızı artırmak değil; yoğunluk ve parazit koşullarına göre gecikmeyi ve bağlantı kararlılığını da iyileştirmektir.
320 MHz kanal genişliği 6 GHz bandında daha geniş bir veri yolu sunarken, 4096-QAM adı verilen modülasyon yöntemi uygun sinyal koşullarında daha fazla veri taşır. Multi-RU ise radyo kaynağının daha esnek bölüştürülmesine yardımcı olur. Ancak bunlar azami yeteneklerdir: ülkenin frekans düzenlemesi, erişim noktası modeli, istemci desteği, mesafe ve parazit gerçek sonucu belirler. IEEE standardı eski 2,4, 5 ve 6 GHz cihazlarla birlikte çalışmayı gözetse de eski bir istemci yeni özelliklerden otomatik olarak yararlanmaz.
Radyo ortamı ve istemci filosu önce ölçülmeli
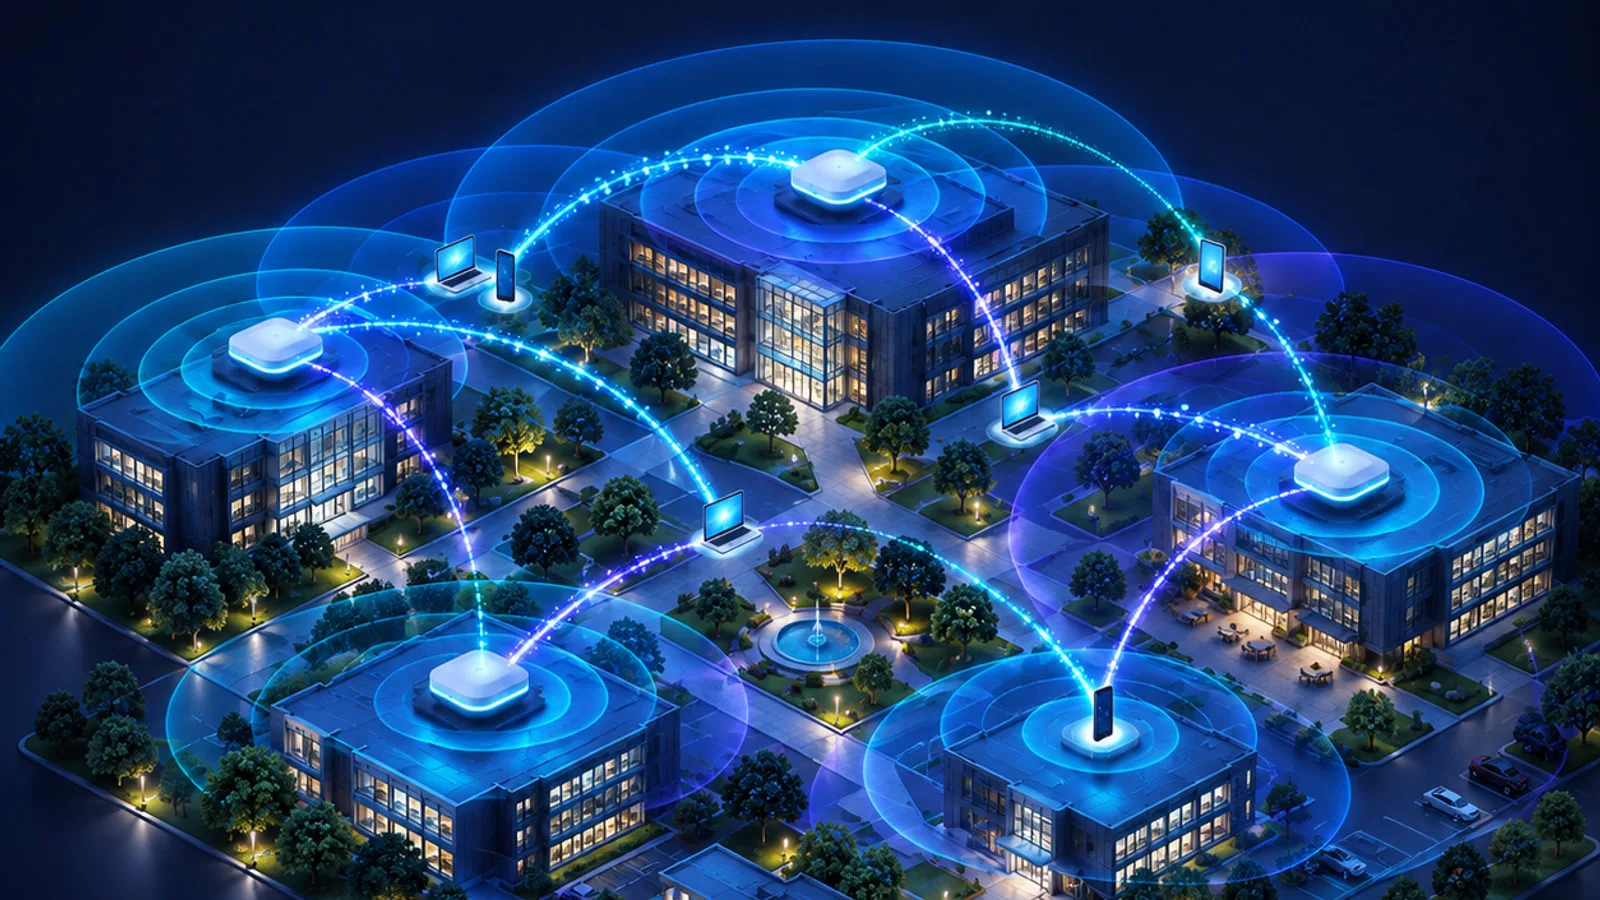
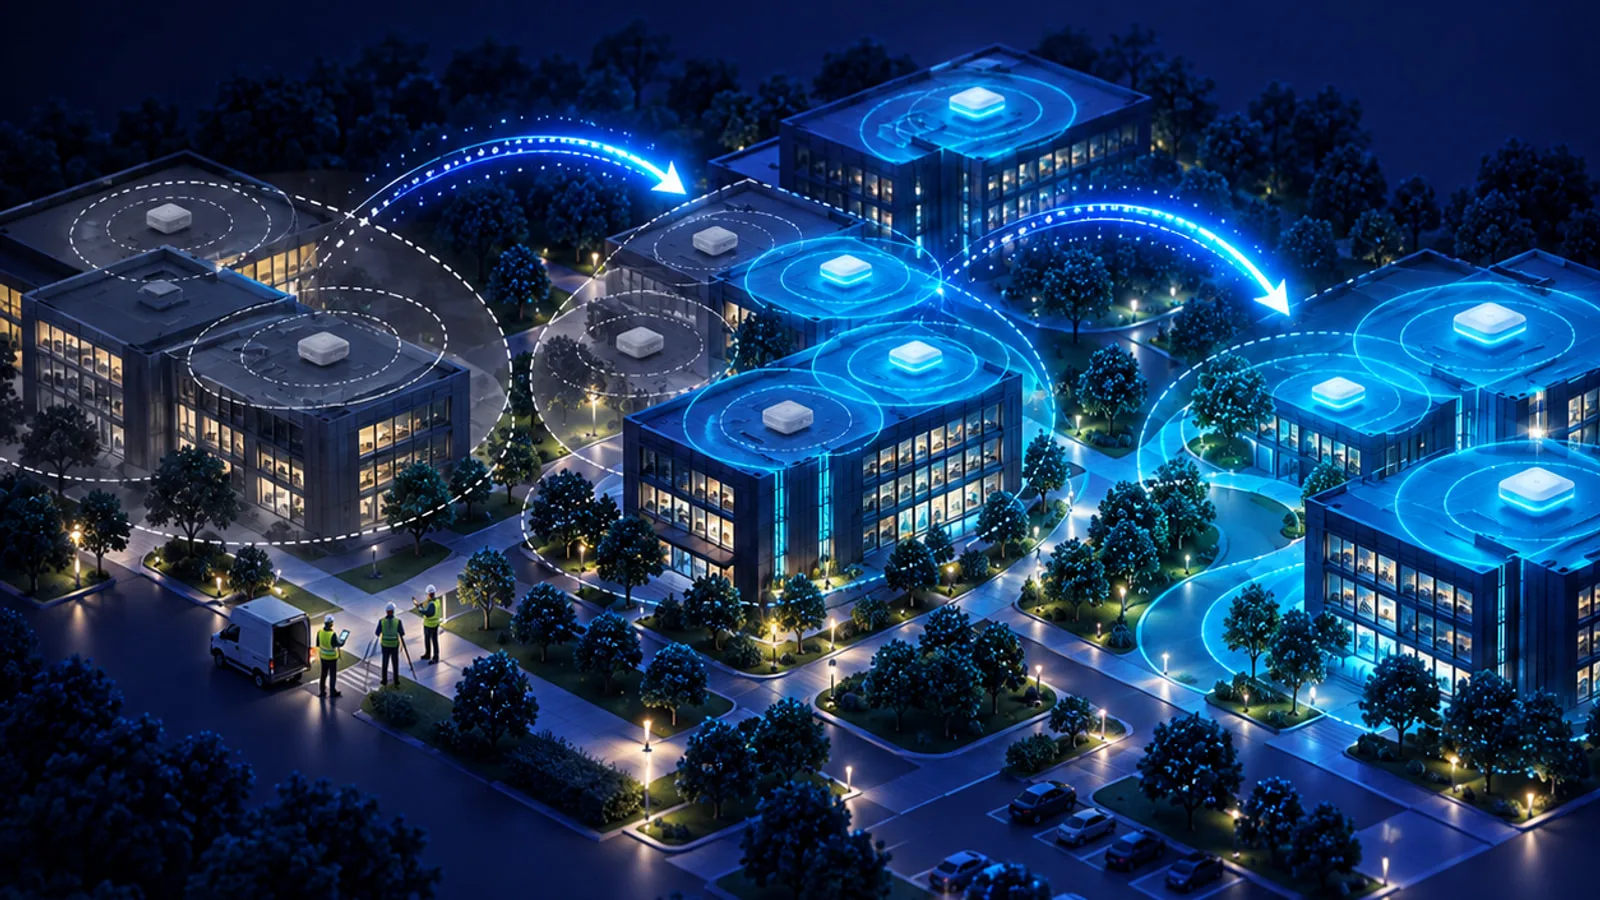
6 GHz bandı yeni kapasite sağlar fakat aynı mesafe ve engel koşullarında sinyal, 5 GHz’e kıyasla daha fazla zayıflayabilir. Mevcut erişim noktalarının yerleri bu nedenle doğrudan kopyalanmamalıdır. Bina planı üzerinde öngörü çalışması yapılmalı; ardından yerinde RF keşfiyle sinyal seviyesi, sinyal-gürültü oranı, kanal kullanımı ve parazit kaynakları ölçülmelidir. Fabrikalarda motorlar, metal yüzeyler ve hareketli stok alanları ayrıca değerlendirilmelidir.
İstemci envanteri de en az radyo planı kadar önemlidir. Dizüstü bilgisayarların, el terminallerinin, telefonların, üretim cihazlarının ve IoT uçlarının desteklediği bantlar ile güvenlik profilleri çıkarılmalıdır. Wi-Fi 6/6E cihazlar uzun süre ağda kalacaksa karma çalışma senaryosu test edilmelidir. Geçişin başarısı “kaç erişim noktası yenilendi?” yerine “kritik uygulamayı kullanan cihazların ne kadarı hedef deneyimi aldı?” sorusuyla ölçülmelidir.
Kablolu omurga ve PoE bütçesi dar boğaz olmamalı
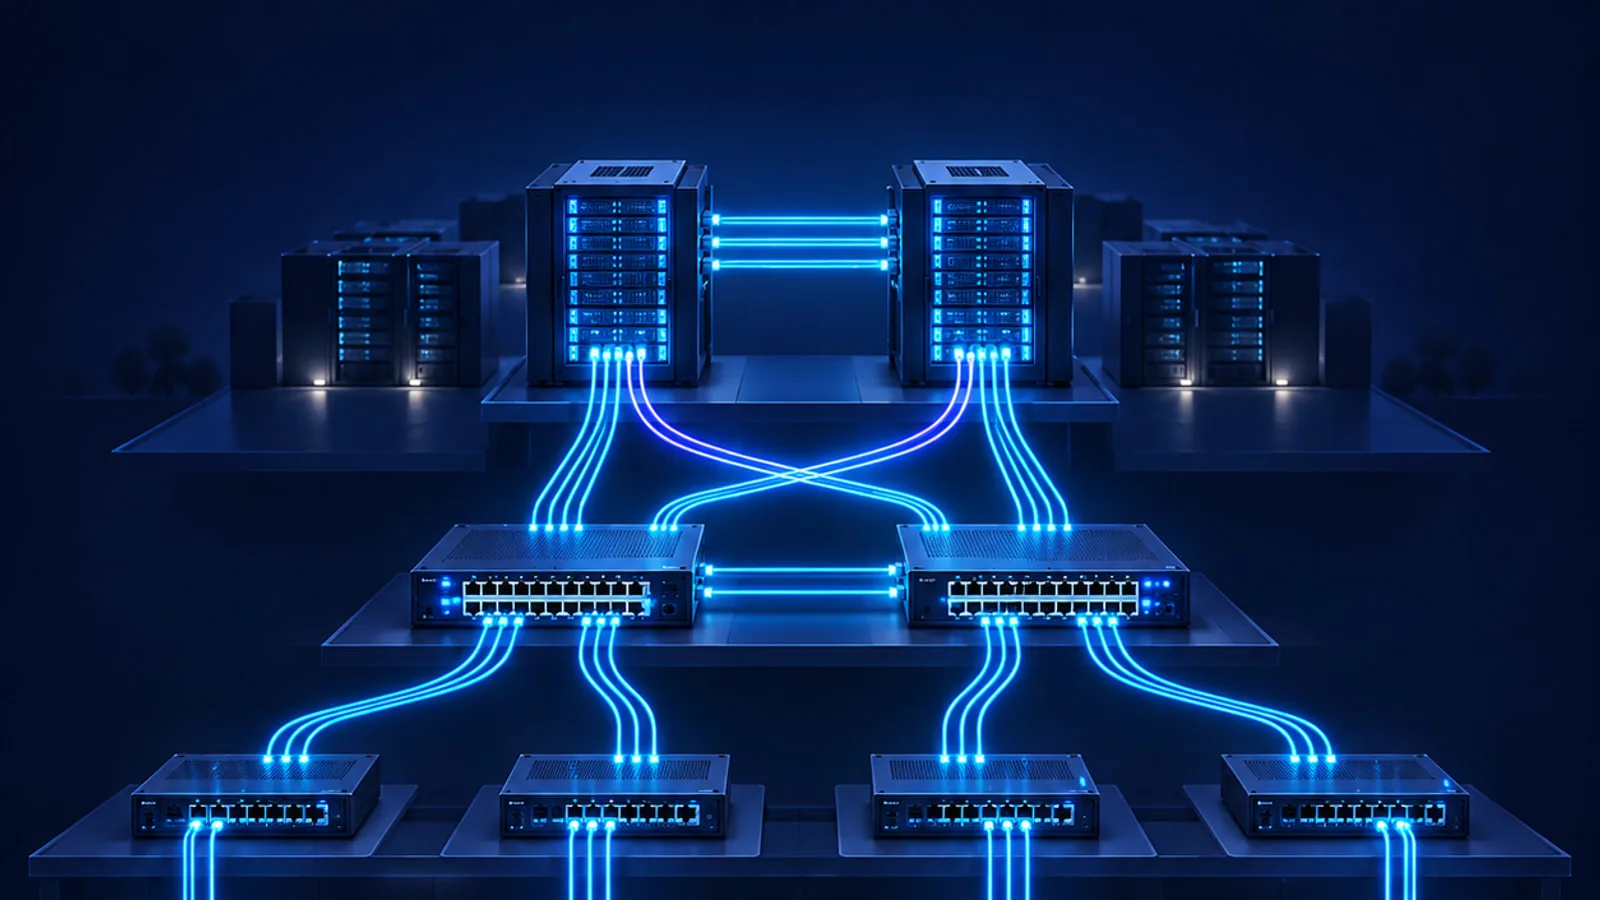
Yeni erişim noktasının kablosuz kapasitesi, anahtara giden bağlantı 1 Gb/sn ile sınırlıysa kullanılamayabilir. Seçilecek modele göre 2,5/5/10 Gb/sn çoklu gigabit Ethernet portları, uplink kapasitesi ve anahtar mimarisi gözden geçirilmelidir. Aynı anda çok sayıda erişim noktasının üreteceği trafik; dağıtım katmanı, güvenlik duvarı, internet çıkışı ve denetleyici üzerinde birlikte modellenmelidir.
PoE — Ethernet üzerinden güç — bütçesi de port sayısından ibaret değildir. Erişim noktasının tam yetenekle çalışmak için istediği güç, anahtarın toplam güç kapasitesi, yedek güç kaynağı ve kablo demetlerindeki ısınma dikkate alınmalıdır. Mevcut bakır kablolamanın sınıfı, kanal uzunluğu ve test sonuçları doğrulanmalı; yeni kurulumlarda multigigabit hız ve gelecekteki güç ihtiyacı için uygun kablolama tasarlanmalıdır.
Güvenlik ve işletim tasarımı yükseltmeyle birlikte yenilenmeli
Yeni radyo standardı, zayıf kimlik doğrulamayı veya düz bir ağı güvenli hale getirmez. Kurumsal kullanıcılar için WPA3-Enterprise, 802.1X kimlik doğrulama ve merkezi RADIUS/NAC politikaları planlanmalıdır. Yeni güvenlik profilini desteklemeyen IoT ve ziyaretçi cihazları ayrı ağ segmentlerinde, sınırlı erişimle tutulmalıdır. 6 GHz kullanımı için ülkeye özgü düzenlemeler ve desteklenen güvenlik profilleri proje öncesinde doğrulanmalıdır.
İşletim tarafında erişim noktası, anahtar ve istemci telemetrisi tek görünümde izlenmelidir. Yeniden iletim oranı, kanal kullanımı, dolaşım süresi, bağlantı başarısı, uygulama gecikmesi ve kesinti sayısı için başlangıç değerleri alınmadan “önce-sonra” karşılaştırması yapılamaz. Yazılım, sürücü ve erişim noktası kod sürümleri için kontrollü güncelleme takvimi oluşturulmalıdır.
Yüksek erişilebilirlik yalnızca iki denetleyici kurmak anlamına gelmez. DHCP, DNS, RADIUS, NAC ve sertifika hizmetleri kablosuz giriş zincirinin parçasıdır; bunlardan birindeki gecikme kullanıcıya Wi-Fi sorunu gibi görünür. Bu bağımlılıkların yedekliliği, kapasitesi ve izlenmesi pilot kapsamında sınanmalı; internet bağlantısı kesildiğinde yerel kurumsal uygulamalara erişimin nasıl davranacağı da belgelenmelidir. Erişim noktası ve denetleyici yönetimi ayrıcalıklı hesaplarla sınırlandırılmalı, çok faktörlü kimlik doğrulama kullanılmalı ve yapılandırma değişiklikleri kayıt altına alınmalıdır.
Sık yapılan hatalar
· Teorik azami hızı her kullanıcı için garanti edilen hız gibi sunmak.
· RF keşfi yapmadan eski erişim noktalarını bire bir değiştirmek.
· İstemci sürücülerini, MLO desteğini ve 6 GHz uygunluğunu doğrulamamak.
· Multigigabit port, uplink ve PoE kapasitesini sonradan düşünmek.
· Eski IoT cihazları nedeniyle tüm ağı zayıf bir güvenlik profiline çekmek.
· Yalnızca hız testi yapmak; dolaşım, gecikme, paket kaybı ve uygulama deneyimini ölçmemek.
Sektörel kullanım senaryoları
Üretimde Wi-Fi 7; yüksek çözünürlüklü görüntü aktarımı, artırılmış gerçeklik destekli bakım ve hareketli terminaller için kapasite sağlayabilir. Ancak OT ağı segmentasyonu ve üretim güvenliği, hızdan önce gelir. Sağlıkta personel, medikal cihaz ve ziyaretçi trafiği ayrı politikalara bağlanmalı; dolaşım testleri kritik uygulamalarla yapılmalıdır. Lojistikte raf ve koridor geometrisi, sürekli hareket eden el terminalleriyle birlikte ölçülmelidir. Kampüs ve ofislerde yoğun video toplantısı, ortak çalışma alanları ve misafir erişimi kapasite planının ana girdileridir.
Aşamalı geçiş yol haritası
İlk aşamada iş hedefi ve başarı ölçütleri belirlenir; mevcut RF ölçümü, istemci envanteri, kablo testi, anahtar portu ve PoE kapasitesi çıkarılır. İkinci aşamada hedef mimari, güvenlik politikası ve kanal planı hazırlanır. Üçüncü aşamada farklı duvar yapısı ve kullanıcı yoğunluğunu temsil eden sınırlı bir bölgede pilot kurulur.
Pilot sırasında eski ve yeni istemcilerle dolaşım, yoğunluk, ses/video, kritik uygulama ve arıza senaryoları test edilir. Sonuçlar kabul eşiklerini karşılıyorsa kat veya lokasyon bazlı yayılım yapılır. Her dalga sonunda ölçümler yeniden alınır; kanal, güç ve erişim noktası yerleşimi gerçek kullanıma göre ayarlanır. Son aşama sürekli izleme, kapasite tahmini ve yaşam döngüsü yönetimidir.
Kısa kontrol listesi
· Kritik uygulamalar için gecikme, kapasite ve dolaşım hedefleri tanımlı mı?
· RF keşfi ve parazit ölçümü güncel mi?
· Wi-Fi 7, 6E ve eski istemcilerin oranı biliniyor mu?
· Anahtar portları, uplink bağlantıları, PoE ve UPS kapasitesi yeterli mi?
· Kablolama test raporları mevcut mu?
· WPA3-Enterprise, 802.1X ve segmentasyon politikası hazır mı?
· Pilotun kabul eşikleri ve geri dönüş planı yazılı mı?
· Yayılım sonrası izlenecek deneyim göstergeleri belirli mi?
Kaynaklar
· IEEE 802.11be-2024 — Extremely High Throughput standardı (https://standards.ieee.org/ieee/802.11be/7516/)
· Wi-Fi Alliance — Wi-Fi CERTIFIED 7 duyurusu (https://www.wi-fi.org/news-events/newsroom/wi-fi-alliance-introduces-wi-fi-certified-7)
· NIST SP 800-153 — Kablosuz yerel ağların güvenliği (https://csrc.nist.gov/pubs/sp/800/153/final)
· NIST AMS 300-4 — Endüstriyel kablosuz sistem kurulum rehberi (https://www.nist.gov/publications/guide-industrial-wireless-systems-deployments)